AI Act: l’examen a été repoussé. Le programme, lui, ne l’a pas été.
Cet été, c’était le moment.
Le 2 août 2026 était depuis des mois marqué en rouge dans le calendrier du Règlement européen sur l’intelligence artificielle.
Webinaires, comptes à rebours et quelques annonces d’apocalypse réglementaire…
Jusqu’à l’arrivée de l’AI Omnibus.
La réforme a reporté une grande partie des obligations liées aux systèmes d’IA à haut risque.
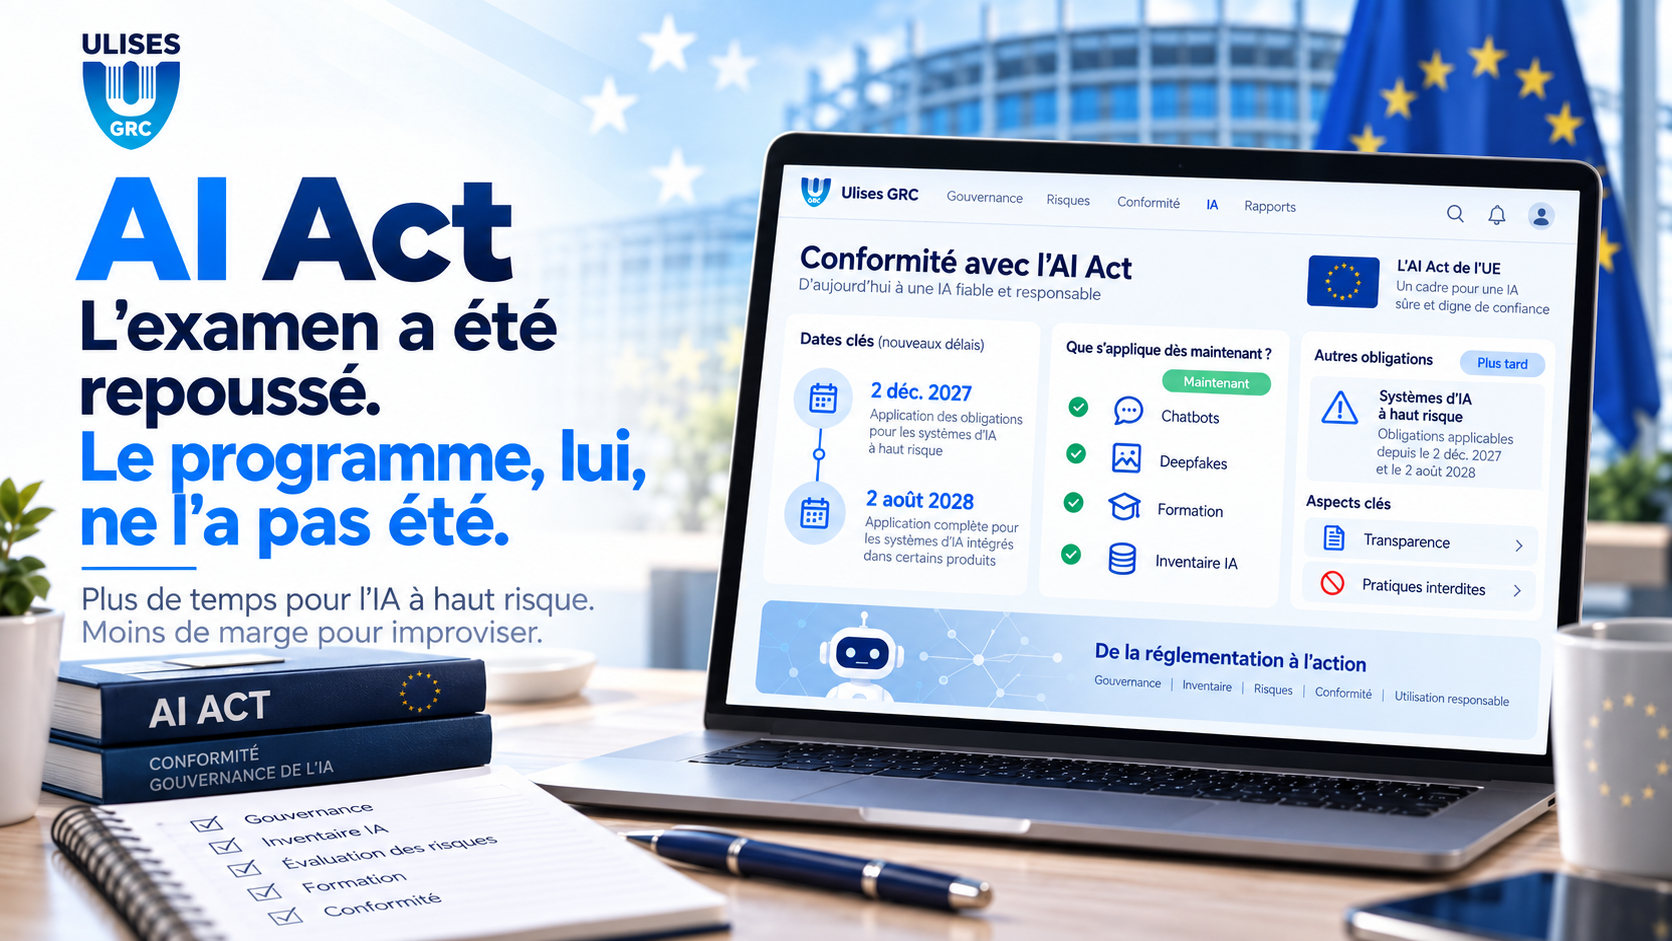
Les systèmes utilisés dans des domaines tels que l’emploi, l’éducation, la biométrie ou certaines décisions essentielles seront soumis à ces obligations à partir du 2 décembre 2027.
Et pour l’IA intégrée à certains produits réglementés, comme les machines ou les dispositifs médicaux, le calendrier est repoussé jusqu’au 2 août 2028.
Donc oui : nous avons davantage de temps.
Mais cela ne signifie pas que nous pouvons oublier l’AI Act jusqu’en 2027.
Certaines choses doivent déjà être maîtrisées.
1. Si quelqu’un parle à un chatbot, il doit le savoir.
Depuis le 2 août 2026, des obligations de transparence s’appliquent à certains systèmes d’IA. Lorsqu’une personne interagit avec une machine, elle doit en être informée dans les cas prévus par le règlement.
2. Si vous générez du contenu synthétique, il existe aussi des règles.
Le règlement prévoit des obligations d’identification et de transparence pour certains contenus générés ou manipulés par l’IA, y compris les deepfakes.
3. La formation à l’IA reste importante.
L’Omnibus a simplifié certaines obligations en matière de maîtrise de l’IA, mais la nécessité pour les organisations de prendre des mesures afin que les personnes utilisant ces systèmes disposent des connaissances appropriées reste bien présente dans le cadre réglementaire.
4. Certains usages de l’IA sont tout simplement interdits.
Une partie des pratiques interdites s’applique depuis février 2025. Cela concerne notamment certains systèmes de notation sociale, de manipulation ou de reconnaissance des émotions dans certains contextes.
En outre, à partir du 2 décembre 2026, de nouvelles interdictions liées à la génération de contenus intimes sans consentement entreront en vigueur.
Et il existe un cinquième point qui est probablement le plus important pour tout responsable de la conformité :
5. Savoir quelle IA est utilisée dans votre organisation.
Vous ne pouvez pas classifier un système dont vous ignorez l’existence.
Vous ne pouvez pas former les personnes qui l’utilisent si vous ne savez pas qui s’en sert.
Et vous ne pouvez pas appliquer de contrôles à un outil qu’un collaborateur a souscrit avec une carte bancaire, ouvert avec un compte personnel ou commencé à utiliser parce que « c’était juste pour tester ».
C’est pourquoi, avant de se demander si une IA est à haut risque, si elle doit être étiquetée ou quelles obligations s’appliqueront en 2027, il vaut peut-être mieux commencer par quelque chose de beaucoup plus simple : faire l’inventaire.
Quels outils d’IA utilisons-nous, qui les utilise, dans quel but, avec quelles données et sous quels contrôles.
Parce que l’examen a peut-être été repoussé.
Mais réviser la veille reste une mauvaise stratégie.