AI Act: o exame foi adiado. O programa, não.
Este verão era a altura.
O 2 de agosto de 2026 estava há meses assinalado a vermelho no calendário do Regulamento Europeu da Inteligência Artificial.
Webinars, contagens decrescentes e alguns anúncios de apocalipse regulatório…
Até à chegada do AI Omnibus.
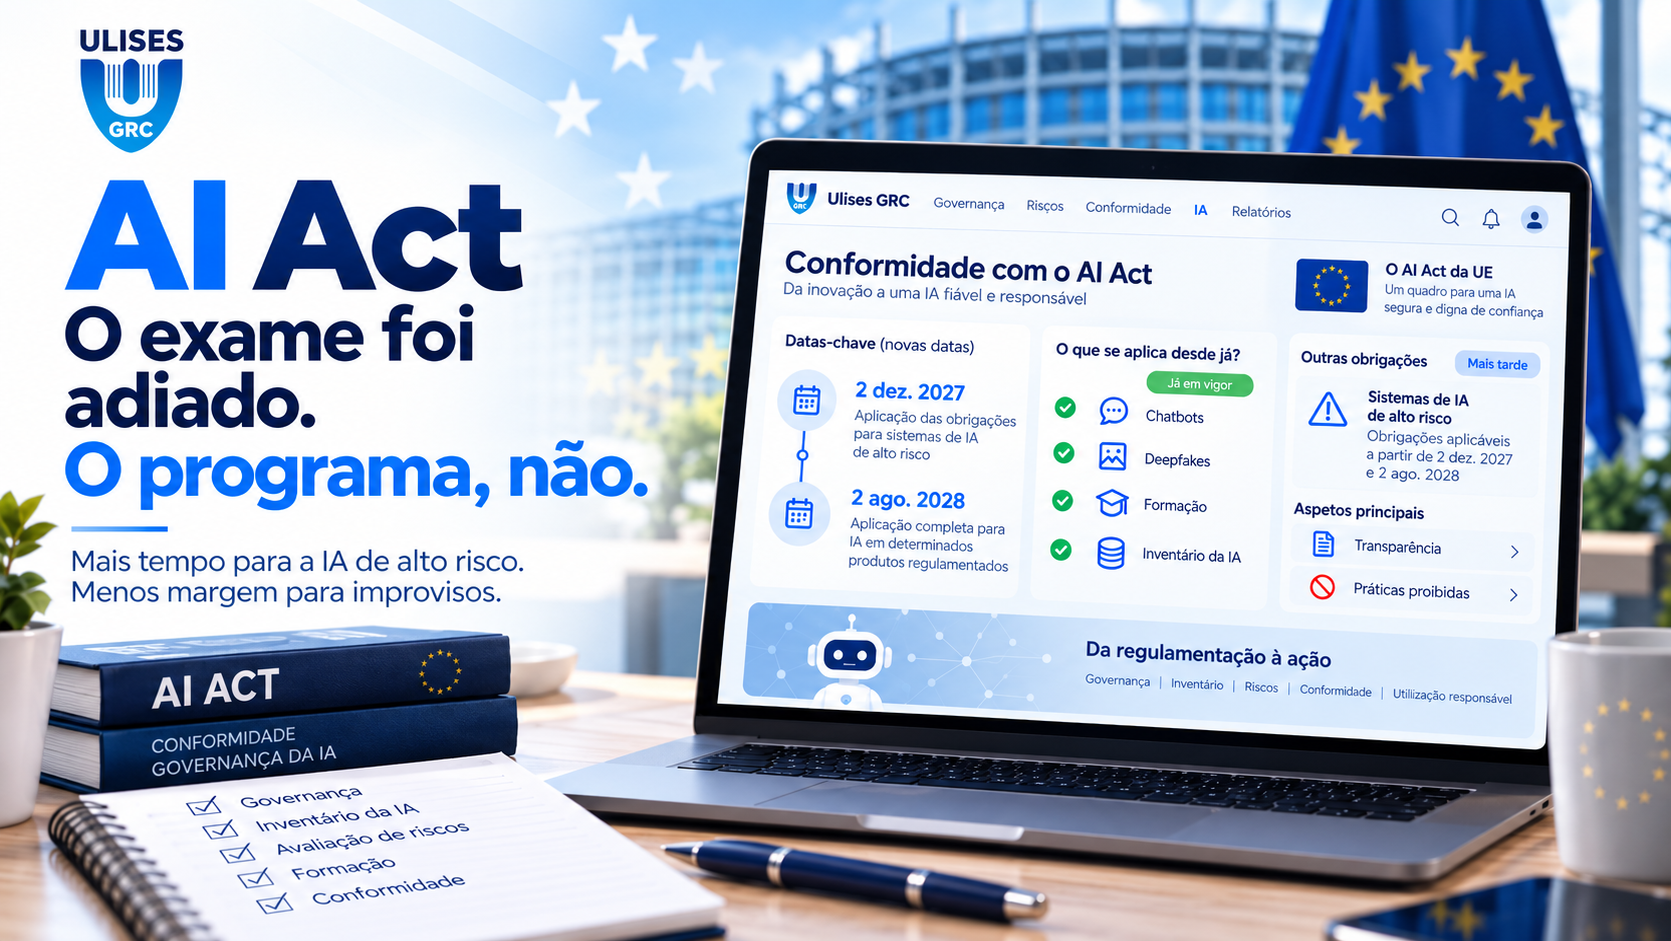
A reforma adiou grande parte das obrigações relacionadas com os sistemas de IA de alto risco.
Os sistemas utilizados em áreas como o emprego, a educação, a biometria ou determinadas decisões essenciais ficarão sujeitos a essas obrigações a partir de 2 de dezembro de 2027.
E, no caso da IA integrada em determinados produtos regulamentados, como máquinas ou dispositivos médicos, o calendário é adiado até 2 de agosto de 2028.
Por isso, sim: temos mais tempo.
Mas isso não significa que possamos esquecer o AI Act até 2027.
Há aspetos que já temos de ter sob controlo.
1. Se alguém fala com um chatbot, tem de saber.
Desde 2 de agosto de 2026, aplicam-se obrigações de transparência a determinados sistemas de IA. Quando uma pessoa interage com uma máquina, deve ser informada disso nos casos previstos pelo Regulamento.
2. Se gera conteúdo sintético, também existem regras.
O Regulamento prevê obrigações de identificação e transparência para determinados conteúdos gerados ou manipulados por IA, incluindo os deepfakes.
3. A formação em IA continua a ser importante.
O Omnibus simplificou algumas obrigações em matéria de literacia em IA, mas a necessidade de as organizações adotarem medidas para garantir que as pessoas que utilizam estes sistemas dispõem dos conhecimentos adequados continua a fazer parte do quadro regulamentar.
4. Há utilizações de IA que são simplesmente proibidas.
Uma parte das práticas proibidas aplica-se desde fevereiro de 2025. Entre elas encontram-se determinados sistemas de pontuação social, manipulação ou reconhecimento de emoções em certos contextos.
Além disso, a partir de 2 de dezembro de 2026, entram em vigor novas proibições relacionadas com a geração de conteúdos íntimos sem consentimento.
E há um quinto ponto que é provavelmente o mais importante para qualquer responsável de conformidade:
5. Saber que IA é utilizada na sua organização.
Não pode classificar um sistema cuja existência desconhece.
Não pode formar quem o utiliza se não souber quem o está a usar.
E não pode aplicar controlos a uma ferramenta que um colaborador subscreveu com um cartão bancário, abriu com uma conta pessoal ou começou a utilizar porque «era só para experimentar».
Por isso, antes de discutir se uma IA é de alto risco, se deve ser identificada ou que obrigações terá em 2027, talvez seja melhor começar por algo muito mais simples: fazer um inventário.
Que ferramentas de IA utilizamos, quem as utiliza, para quê, com que dados e sob que controlos.
Porque o exame pode ter sido adiado.
Mas estudar na véspera continua a não ser uma boa estratégia.