AI Act: el examen se ha aplazado. El temario, no.
Este verano tocaba.
El 2 de agosto de 2026 llevaba meses marcado en rojo en el calendario del Reglamento Europeo de Inteligencia Artificial.
Webinars, cuentas atrás y algún que otro anuncio del apocalipsis regulatorio…
Hasta que llegó el AI Omnibus.
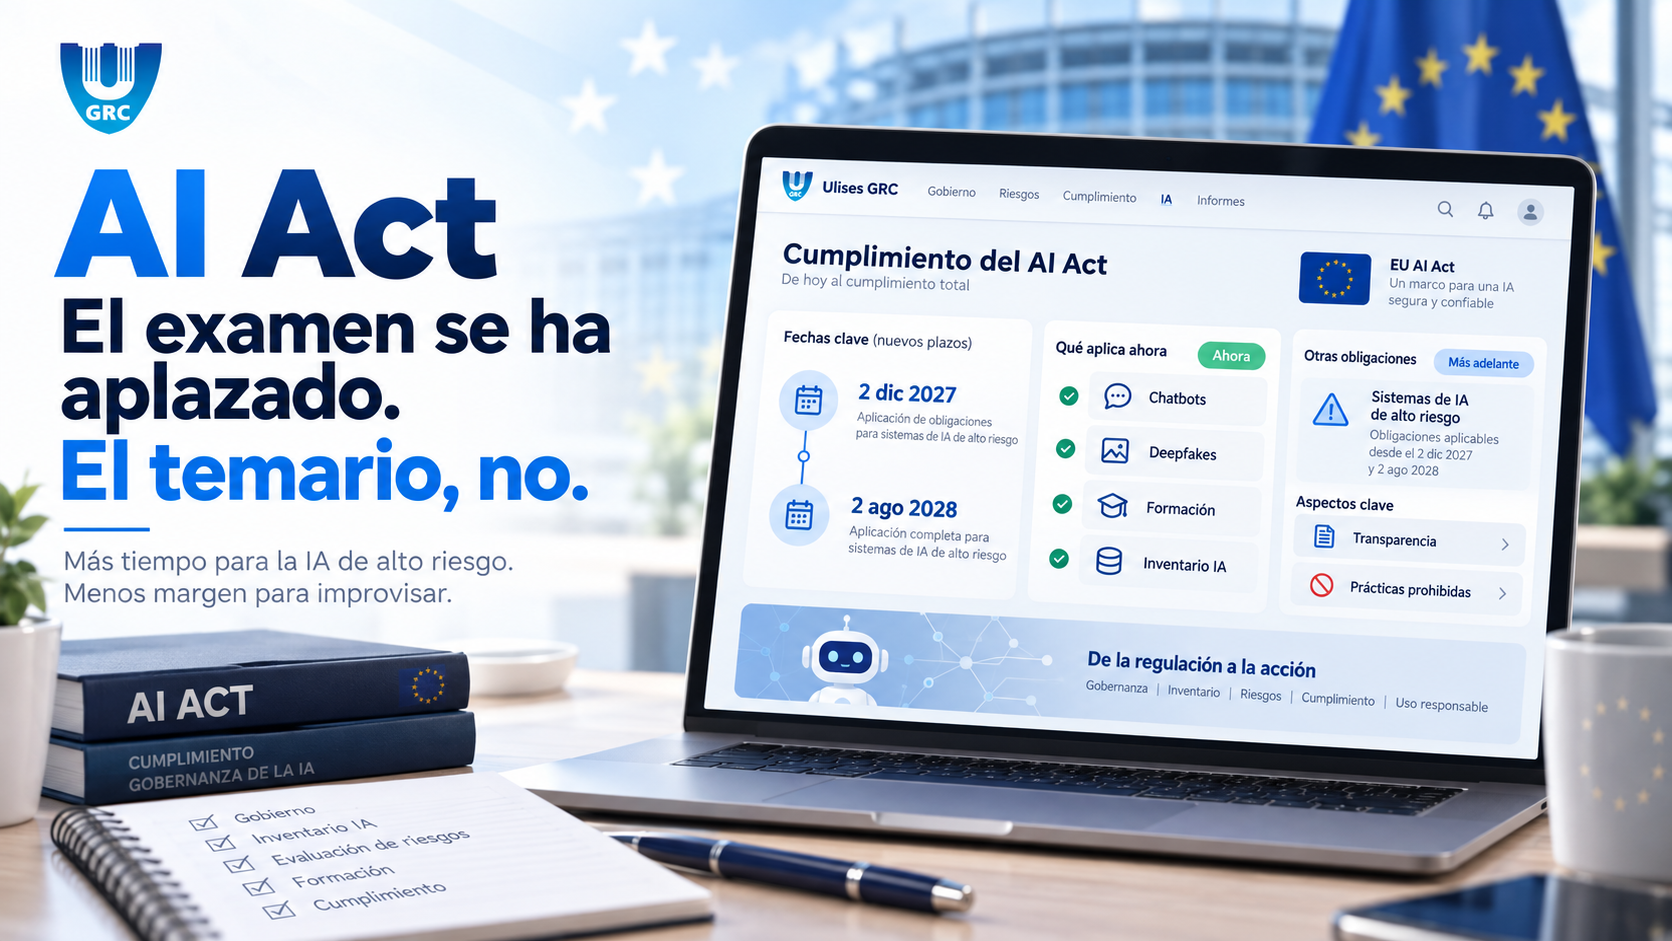
La reforma ha retrasado buena parte de las obligaciones relacionadas con los sistemas de IA de alto riesgo.
Los sistemas utilizados en ámbitos como empleo, educación, biometría o determinadas decisiones esenciales pasarán a estar sujetos a esas obligaciones desde el 2 de diciembre de 2027.
Y para la IA integrada en determinados productos regulados, como maquinaria o productos sanitarios, el calendario se alarga hasta el 2 de agosto de 2028.
Así que sí: hay más tiempo.
Pero eso no significa que podamos olvidarnos del AI Act hasta 2027.
Hay cosas que ya tenemos que tener controladas.
1. Si alguien habla con un chatbot, debe saberlo.
Desde el 2 de agosto de 2026 se aplican obligaciones de transparencia para determinados sistemas de IA. Si una persona está interactuando con una máquina, debe ser informada de ello en los casos previstos por el Reglamento.
2. Si generas contenido sintético, también hay reglas.
El Reglamento establece obligaciones de identificación y transparencia para determinados contenidos generados o manipulados con IA, incluidos los deepfakes.
3. La formación en IA sigue importando.
El Ómnibus ha simplificado algunas de las obligaciones de alfabetización en IA, pero la necesidad de que las organizaciones adopten medidas para que quienes utilizan estos sistemas dispongan de conocimientos adecuados sigue formando parte del marco regulatorio.
4. Hay usos de IA que directamente no pueden utilizarse.
Una parte de las prácticas prohibidas se aplica desde febrero de 2025. Entre ellas se encuentran determinados sistemas de puntuación social, manipulación o reconocimiento de emociones en contextos concretos.
Además, desde el 2 de diciembre de 2026 se incorporan nuevas prohibiciones relacionadas con la generación de contenido íntimo no consentido.
Y hay un quinto punto que probablemente sea el más importante para cualquier responsable de cumplimiento:
5. Saber qué IA utiliza tu organización.
No puedes clasificar un sistema que no sabes que existe.
No puedes formar a quien lo utiliza si desconoces quién lo está usando.
Y no puedes aplicar controles sobre una herramienta que alguien contrató con una tarjeta, abrió con una cuenta personal o empezó a utilizar porque “solo era para probar”.
Por eso, antes de discutir si una IA es de alto riesgo, si debe etiquetarse o qué obligaciones tendrá en 2027, quizá conviene empezar por algo mucho más básico: hacer inventario.
Qué herramientas de IA utilizamos, quién las utiliza, para qué, con qué datos y bajo qué controles.
Porque el examen puede haberse aplazado.
Pero estudiar la noche anterior sigue sin ser una buena estrategia.